Java 企業系統如何確保資訊安全?從安全架構、程式開發到持續維護
Java 企業系統如何確保資訊安全?從安全架構、程式開發到持續維護
企業資訊系統承載大量重要資料,包括員工個資、客戶資訊、財務紀錄、內部文件及跨系統交換資料。隨著企業數位化程度提高,系統不僅需要滿足業務功能,更必須具備完善的資訊安全防護能力。
Java 長期應用於企業級資訊系統開發,常見於金融、製造、政府及大型企業的核心業務平台。然而,採用 Java 並不代表系統自然具備足夠的安全性。真正影響資訊安全的因素,還包括系統架構、身分驗證、權限設計、程式品質、第三方套件管理,以及上線後的持續維護。
本文從企業系統建置的角度,介紹 Java 應用系統常見的資訊安全風險,以及如何透過安全架構設計與安全軟體開發生命週期(SSDLC),降低系統遭受攻擊與資料外洩的風險。
一、Java 本身安全嗎?企業系統常見的資安風險
Java 提供成熟的程式語言機制、執行環境與安全相關 API,並擁有豐富的企業應用框架生態系。然而,系統安全性並非單純由程式語言決定。
即使採用成熟的 Java 技術,仍可能因為應用程式設計不當、權限設定錯誤、使用存在已知弱點的套件,或伺服器部署設定不完善而產生安全問題。
企業 Java Web 系統常見的資訊安全風險包括:
| 資安風險 | 常見問題 |
|---|---|
| 身分驗證不足 | 帳號遭盜用、登入機制缺乏適當防護 |
| 存取權限錯誤 | 使用者可存取不屬於自身權限的資料 |
| SQL Injection | 未妥善處理輸入資料,導致資料庫查詢遭操控 |
| Cross-Site Scripting(XSS) | 惡意腳本透過網頁內容執行 |
| 敏感資料外洩 | 個資、密碼、Token 或系統資訊未妥善保護 |
| 第三方套件弱點 | 使用存在已知 CVE 弱點的函式庫 |
| API 安全不足 | API 缺乏適當的驗證、授權或存取限制 |
| 安全設定錯誤 | 不必要的服務、過度開放的權限或不安全的部署設定 |
因此,企業在評估 Java 系統安全性時,不應只關注是否採用特定框架,而應檢視整體系統的安全設計與管理機制。
二、從系統架構開始建立資訊安全防護
資訊安全不應等到系統開發完成後才開始處理。
在企業系統規劃階段,就應依據資料敏感程度、使用者角色、部署環境及系統整合需求,設計對應的安全控制措施。
1. 身分驗證與單一登入(SSO)
企業內部系統通常涉及大量員工帳號,若各系統分別管理帳號與密碼,不僅增加維護成本,也可能產生帳號停用不一致、密碼管理不當等風險。
Java 企業應用可依需求整合 LDAP、Active Directory(AD)、SAML 2.0 或 OpenID Connect(OIDC),建立集中式身分驗證機制。
對於敏感作業,亦可搭配多因素驗證(MFA),降低帳號遭盜用的風險。
2. 角色與資料存取權限
通過身分驗證,不代表使用者可以存取系統中的所有資料。
例如,企業請款系統可能需要依據員工、部門主管、財務人員及系統管理員等不同角色,設定表單檢視、審核、修改及匯出權限。
除了角色權限控制(RBAC),也可能需要依據部門、資料所屬單位或作業條件進行更細緻的授權判斷。
特別需要注意的是,權限驗證必須在伺服器端執行,不能只依賴前端畫面隱藏按鈕或選單。
3. API 與跨系統資料交換安全
現代企業系統經常需要與 ERP、HR、BPM、DMS 或其他業務平台進行資料交換。
API 設計應考慮:
-
API 身分驗證與授權控制
-
HTTPS/TLS 加密傳輸
-
Token 與憑證生命週期管理
-
輸入資料驗證與錯誤訊息處理
-
呼叫頻率限制與異常存取監控
透過適當的 API 安全設計,可降低未授權存取、資料遭竄改及敏感資訊外洩的風險。
三、安全軟體開發生命週期(SSDLC)是什麼?
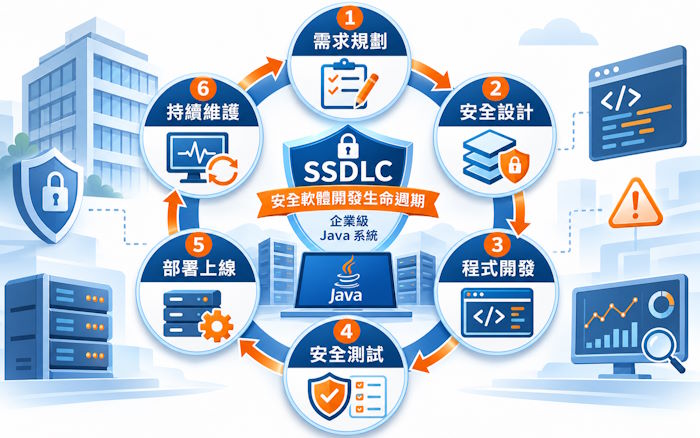
傳統系統開發流程通常著重需求分析、程式開發、功能測試與系統上線。
但若安全檢測只安排在最後驗收階段,發現重大弱點時,可能需要重新調整系統架構或修改大量程式碼,增加修正成本與專案風險。
安全軟體開發生命週期(Secure Software Development Life Cycle,SSDLC)強調將資訊安全活動納入系統開發的各個階段。
企業可參考 OWASP ASVS 與 NIST Secure Software Development Framework(SSDF),建立安全需求、開發檢查與弱點處理機制。
常見的 SSDLC 實務包括:
| 開發階段 | 主要安全措施 |
|---|---|
| 需求規劃 | 安全需求定義、資料分類、風險評估 |
| 系統設計 | 威脅建模、身分驗證、授權與加密設計 |
| 程式開發 | 安全編碼規範、程式碼審查 |
| 安全測試 | SAST、SCA、DAST、必要的滲透測試 |
| 建置部署 | CI/CD 安全檢查、部署設定與版本控管 |
| 維運階段 | 弱點追蹤、安全更新、監控與事件處理 |
SSDLC 的核心目的,不是增加開發流程的複雜度,而是讓安全問題能夠在適當階段被發現與處理,降低系統上線後的資安風險。
四、Java 系統開發常見的安全檢測方式
企業 Java 系統除了功能測試,也應依據系統風險與專案需求,規劃適當的應用程式安全檢測。
靜態程式碼分析(SAST)
SAST 透過分析程式碼或相關建置產物,協助發現潛在的安全問題,例如不安全的資料處理方式、程式邏輯缺陷或可能造成注入攻擊的程式寫法。
此類檢測可納入開發流程,讓開發人員較早發現問題。
軟體組成分析(SCA)
Java 系統經常使用 Maven、Gradle 管理第三方函式庫與相依套件。
SCA 可協助識別使用中的軟體元件、版本及已知安全弱點,讓開發團隊評估是否需要更新、替換或採取其他緩解措施。
動態應用程式安全測試(DAST)
DAST 針對執行中的應用系統進行測試,從外部互動角度檢查可能存在的安全問題。
例如,檢測輸入處理、Web 安全設定或部分應用程式弱點。
滲透測試(Penetration Testing)
滲透測試由具備相關專業的人員,在授權範圍內模擬攻擊情境,評估系統是否存在可被利用的弱點。
需要注意的是,SAST、SCA、DAST 與滲透測試的檢測範圍並不完全相同,無法單靠其中一種方式保證系統安全。
企業應依據系統重要性、資料敏感程度及資安政策,規劃合適的檢測組合。
五、Java 系統上線後,為什麼還需要持續安全維護?
企業資訊系統往往需要運作多年,即使系統上線時已通過安全測試,也不代表未來不會出現新的資安問題。
隨著時間經過,Java 執行環境、應用框架、第三方函式庫及部署元件,都可能出現新的安全公告或已知弱點。
因此,Java 系統維護不應只限於功能修改與問題排除,也需要考慮持續性的安全管理。
1. JDK 與應用框架版本維護
定期檢視 JDK、Spring Framework、Spring Boot 及其他相關元件的版本與安全支援狀態。
對於不再提供安全更新的版本,應評估升級需求與相容性風險。
2. 第三方套件弱點追蹤
持續關注使用中的開源套件與相依元件是否存在已知 CVE 弱點,並依實際影響程度安排修補。
並非所有 CVE 都代表系統必然可被攻擊,仍需考慮受影響版本、功能使用情況與系統部署條件。
3. 系統日誌與異常監控
建立必要的操作紀錄、安全事件日誌與異常告警機制,協助管理人員掌握系統狀態。
例如異常登入、權限變更、重要資料存取及 API 呼叫異常等,都可能是需要關注的安全事件。
4. 備份、復原與持續改善
資訊安全除了防止未授權存取,也需要確保系統的可用性與資料完整性。
透過定期備份、復原驗證、變更管理與必要的應變演練,降低系統故障或資安事件對企業營運造成的影響。
六、企業委外開發 Java 系統,應如何評估資安能力?
企業在選擇 Java 系統開發廠商時,除了評估開發經驗、功能需求與專案成本,也應確認廠商是否具備適當的安全開發與維護能力。
建議可從以下方向評估:
-
安全架構規劃能力: 是否能依據企業需求設計身分驗證、授權控制與資料保護機制。
-
安全開發流程: 是否具備程式碼審查、安全編碼及弱點處理方式。
-
安全測試規劃: 是否能依專案風險安排適當的安全檢測與修正驗證。
-
技術版本管理: 是否能掌握 JDK、應用框架及第三方套件的版本與維護狀態。
-
系統整合安全: 是否具備 SSO、API 安全及企業既有系統整合經驗。
-
長期維護能力: 是否能提供系統升級、弱點修補、問題排查及持續改善服務。
對於金融業、大型企業或具有特殊法遵需求的系統,更應在專案初期明確定義安全責任、檢測範圍與驗收標準。
七、結語:Java 企業系統安全,需要從開發延伸到長期維運
Java 是成熟的企業級應用開發技術,但系統是否安全,仍取決於整體架構、開發品質、權限管理與維護機制。
企業不應將資訊安全視為系統上線前的一次性檢測,而應從需求規劃開始,持續落實安全設計、程式開發、測試驗證與版本維護。
透過適當的 SSDLC、安全架構及持續維護機制,才能讓企業資訊系統在滿足業務需求的同時,降低長期運作所面臨的資安風險。
景佳科技 Java 企業級系統開發服務
景佳科技提供 Java 企業級系統開發與技術服務,涵蓋系統架構規劃、企業應用開發、身分驗證與權限整合、API 系統介接,以及系統維護與技術升級。
針對不同企業的資訊安全政策與系統需求,可於專案規劃階段評估適當的安全架構、開發流程及維護措施。
延伸了解:景佳科技 Java 企業級系統開發服務
 內容關鍵字